Kibernetinis saugumas
CrowdStrike incidentas: Kas įvyko ir kaip to išvengti
2024 m. liepos 19 d. „CrowdStrike“ klaidingas konfigūracijos atnaujinimas sukėlė pasaulinį „Windows“ sistemų gedimą...
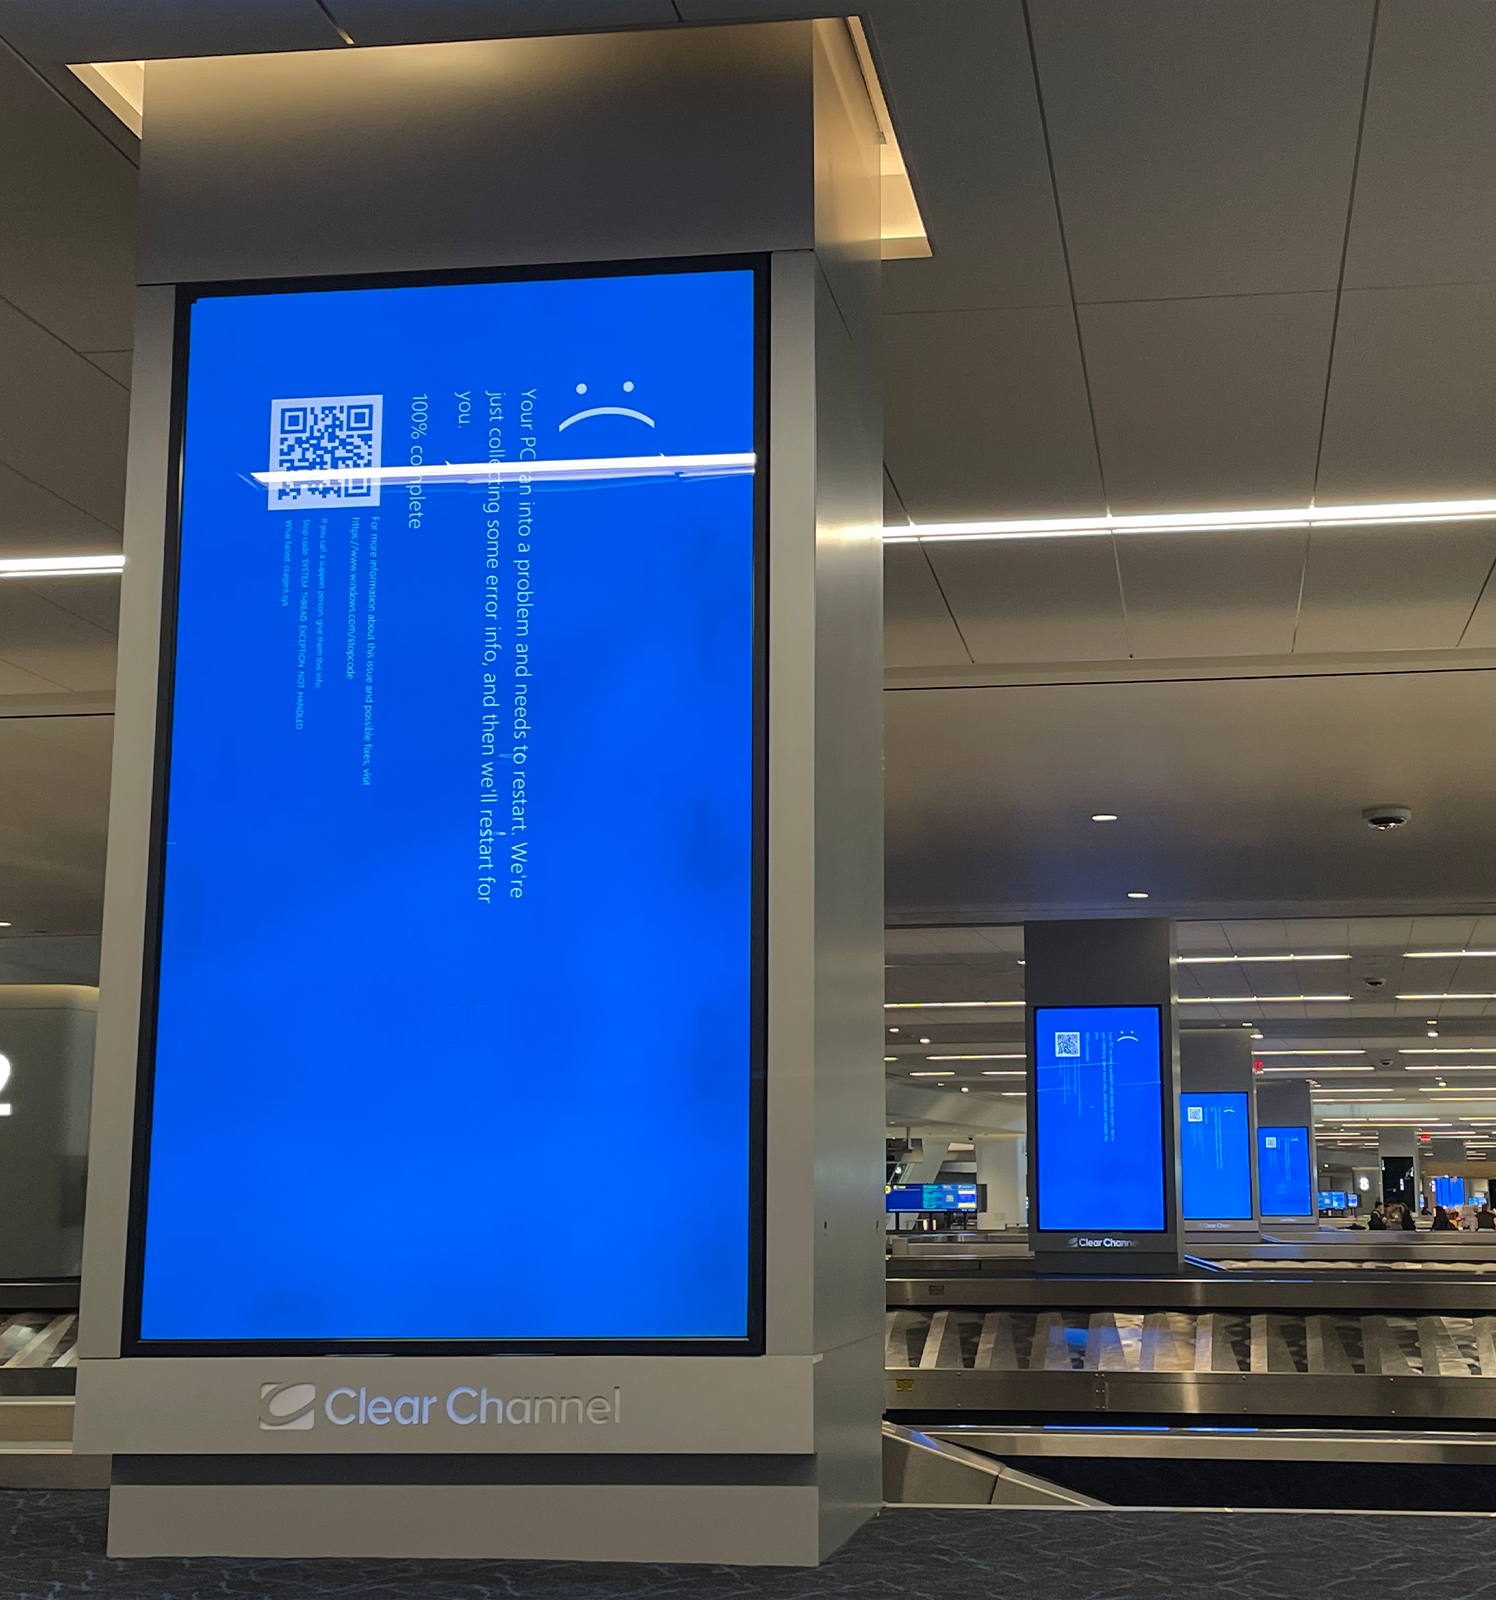
2024 m. liepos 19 d. „CrowdStrike“ klaidingas konfigūracijos atnaujinimas sukėlė pasaulinį „Windows“ sistemų gedimą...
Neseniai CrowdStrike, viena iš pirmaujančių kibernetinio saugumo kompanijų pasaulyje, patyrė rimtą saugumo incidentą, kuris iškėlė svarbius klausimus dėl tiekimo grandinės saugumo ir apsaugos nuo kibernetinių atakų efektyvumo. Šis įvykis tapo ryškiu priminimu, kad net pačios pažangiausios ir labiausiai apsaugotos sistemos gali būti pažeidžiamos per trečiųjų šalių pažeidžiamumus.
CrowdStrike incidentas buvo susijęs su kibernetine ataka, kurioje buvo taikoma „supply chain attack“ (tiekimo grandinės ataka) metodika. Tai reiškia, kad užpuolikai užpuolė ne tiesiogiai pačią CrowdStrike sistemą, bet naudodami pažeidžiamą programinę įrangą, kurią CrowdStrike naudojo savo operacijose. Dėl šio pažeidimo užpuolikai galėjo patekti į įmonės vidinius tinklus ir gauti prieigą prie tam tikros jautrios informacijos.
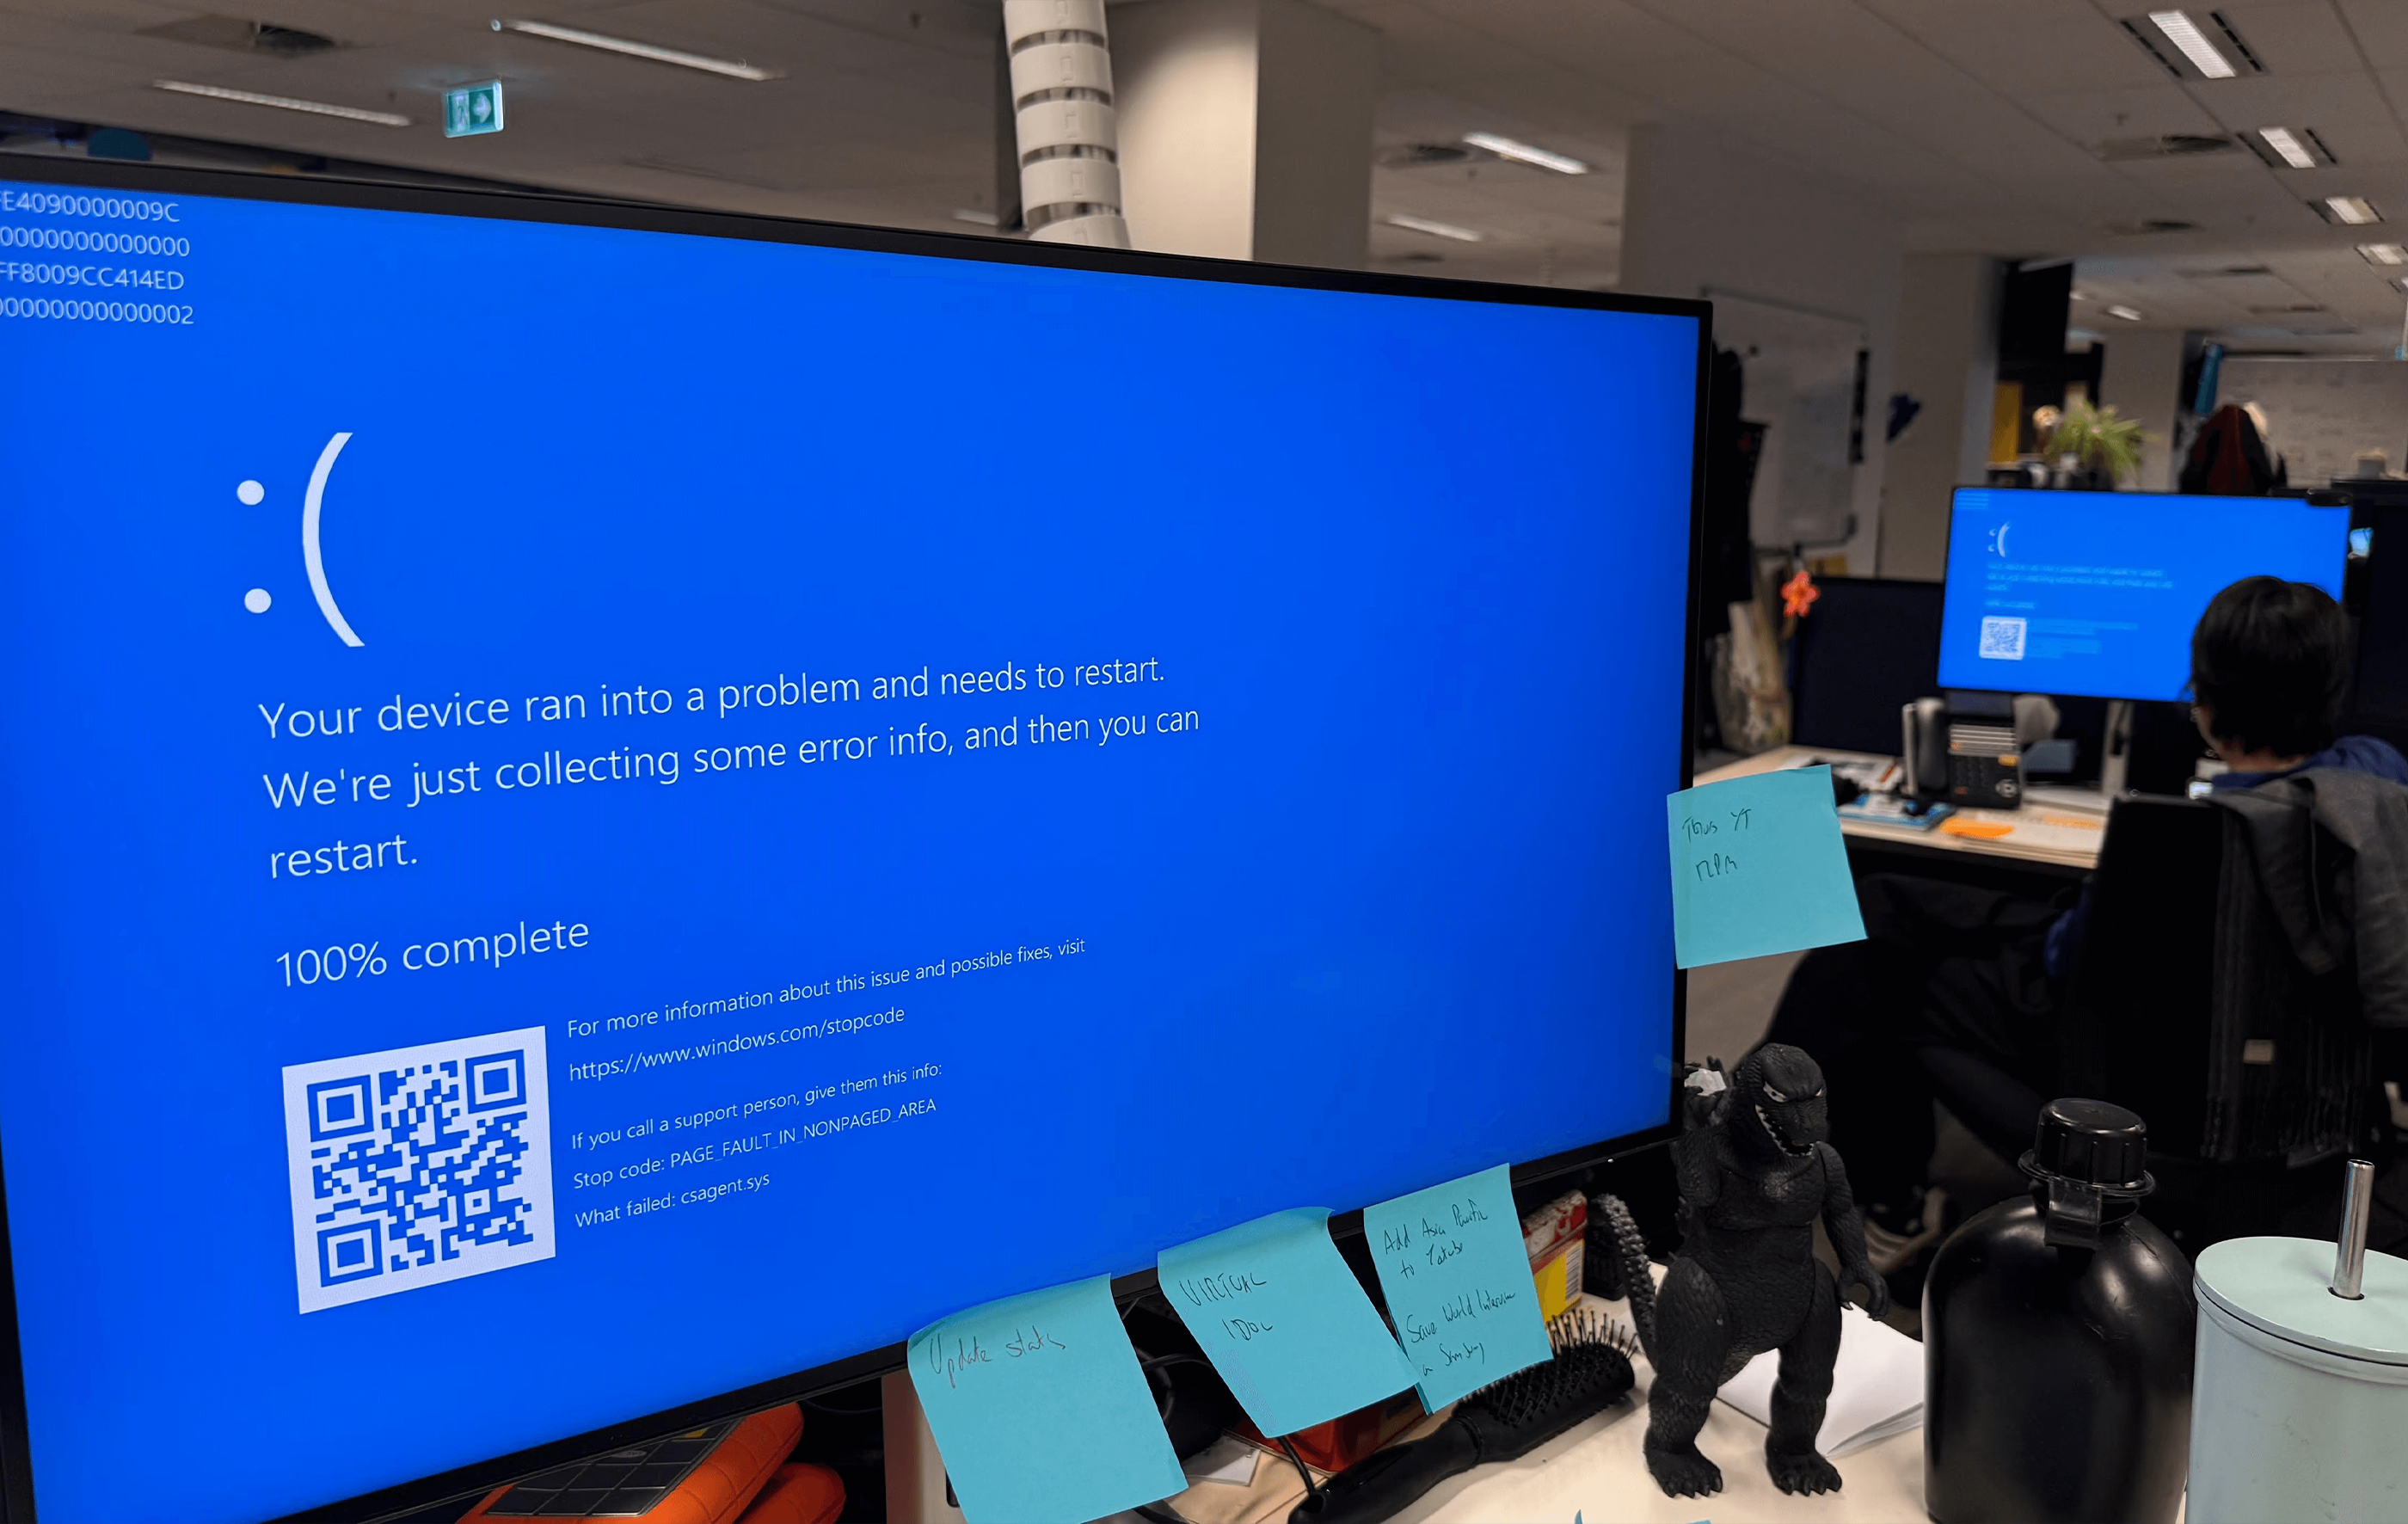
Šis incidentas turėjo kelias svarbias pasekmes. Pirma, jis parodė, kad net ir stipriausios saugumo sistemos gali būti pažeidžiamos per trečiųjų šalių tiekimo grandinės spragas. Antra, incidentas pakenkė CrowdStrike reputacijai, nes įmonė buvo laikoma viena iš geriausiai pasirengusių kibernetinėms grėsmėms. Taip pat tai sukėlė nerimą tarp CrowdStrike klientų, kurie pradėjo kelti klausimus apie savo pačių saugumą.
CrowdStrike greitai reagavo į šį incidentą, atlikdama išsamią analizę ir bendradarbiaudama su teisėsaugos institucijomis, kad nustatytų užpuolikus ir pašalintų visus pažeidžiamumus. Be to, įmonė pradėjo įgyvendinti naujas saugumo priemones, skirtas sustiprinti apsaugą nuo panašių atakų ateityje.
Siekiant išvengti tokių incidentų ateityje, būtina įgyvendinti visapusiškas kibernetinio saugumo priemones, kurios padėtų apsaugoti įmones nuo tiekimo grandinės atakų ir kitų grėsmių. Mūsų siūlomos IT paslaugos gali būti esminė pagalba šiame procese:
1. Tiekimo grandinės saugumo užtikrinimas: Įmonės turi atidžiai stebėti savo tiekimo grandinę ir pasirinkti tik patikimus partnerius bei tiekėjus. Reikia atlikti reguliarias audito ir saugumo patikras, kad būtų įsitikinta, jog trečiųjų šalių naudojama programinė įranga ir paslaugos atitinka aukštus saugumo standartus.
2. Pažangių grėsmių aptikimo sistemos: Įmonės turėtų investuoti į pažangias grėsmių aptikimo sistemas, kurios galėtų anksti aptikti neįprastą veiklą tinkluose ir operacijose. Tai gali padėti sustabdyti atakas dar prieš joms tapus dideliu pavojumi.
3. Reguliari programinės įrangos atnaujinimas: Visi naudojami programinės įrangos sprendimai turi būti nuolat atnaujinami, siekiant pašalinti naujus pažeidžiamumus. Tai apima ne tik pagrindines operacines sistemas, bet ir trečiųjų šalių įrankius bei komponentus.
4. Daugiapakopis autentifikavimas (MFA): Daugiapakopis autentifikavimas yra viena iš efektyviausių priemonių, apsaugančių nuo neteisėtos prieigos. Net jei užpuolikai gauna prieigą prie vartotojo kredencialų, jie susiduria su papildomomis kliūtimis, kurios gali padėti apsaugoti jautrią informaciją.
5. Darbuotojų mokymas: Žmonės dažnai būna silpniausia saugumo grandis, todėl svarbu reguliariai mokyti darbuotojus apie kibernetines grėsmes ir saugumo praktiką. Tai apima socialinės inžinerijos atakų atpažinimą, saugių slaptažodžių kūrimą ir įmonės saugumo politikos laikymąsi.
CrowdStrike incidentas yra priminimas, kad kibernetinis saugumas yra nuolat besikeičianti sritis, reikalaujanti nuolatinės dėmesio ir investicijų. Net stipriausi kibernetinio saugumo teikėjai nėra apsaugoti nuo visų galimų grėsmių, tačiau atitinkamos priemonės gali padėti sumažinti riziką ir greitai reaguoti į bet kokius incidentus. Įmonės, kurios rūpinasi tiekimo grandinės saugumu, reguliariai atnaujina savo programinę įrangą ir ugdo darbuotojų sąmoningumą, turi geresnes galimybes apsaugoti savo sistemas nuo panašių atakų ateityje.